Aladdin LiveTSM
Средство доверенной загрузки для оборудования на базе процессоров x86-64 с UEFI
- Доверенная загрузка ОС Linux, Windows и невозможность загрузки сторонних или модифицированных ОС
- Аутентификация пользователей до загрузки ОС с использованием средств аутентификации JaCarta или паролей
- Контролируемая загрузка только штатной ОС
- Регистрация событий безопасности до старта ОС
- Контроль целостности на этапе UEFI без модификации прошивки
- Проверка целостности ядра, начальной файловой системы, загрузчика и др.
- Соответствует требованиям к средствам доверенной загрузки ФСТЭК России (ИТ.СДЗ.ПР4.ПЗ)
- Возможность работы без VGA-интерфейса
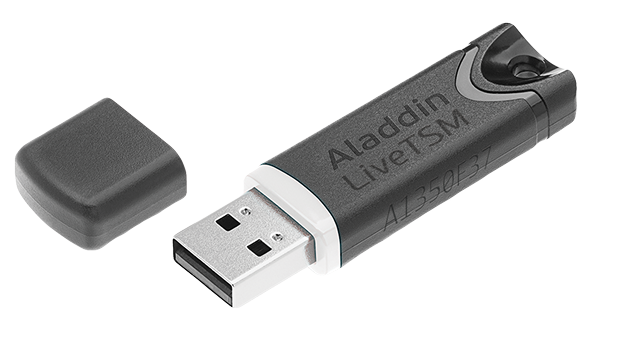
Что такое Aladdin LiveTSM
Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и КИИ, которое гарантирует запуск только доверенной ОС, исключая подмену загрузчика и ядра.
Включается в процесс загрузки на этапе UEFI BDS, проверяет критичные компоненты до старта операционной системы и разрешает или блокирует штатную загрузку. Предотвращает загрузку посторонней ОС, подмену загрузчика, ядра или initramfs и обход средства защиты, которые ещё не запустились.
Как это работает
Aladdin LiveTSM использует штатные механизмы UEFI и Secure Boot в режиме Custom. Модуль последовательно проверяет собственное состояние, пользователя, аппаратный профиль платформы и заданные объекты загрузки — и только после успешных проверок передаёт управление разрешённой ОС. При нарушении политики загрузка блокируется, а событие регистрируется в журнале.
Зачем нужен предзагрузочный уровень
Защита внутри ОС не работает, пока ОС не запущена: антивирус, EDR и контроль приложений включаются после старта операционной системы. Если злоумышленник загрузил другую ОС, использовал внешний носитель или подменил критичные компоненты загрузки, встроенная защита просто не получит управления.
| Без Aladdin LiveTSM | С Aladdin LiveTSM |
|---|---|
|
|
Контроль целостности на предзагрузочном этапе
Aladdin LiveTSM проверяет критичные компоненты загрузочной цепочки и принимает решение о запуске ОС.
- Целостность загрузчика ОС — проверка штатного загрузчика (GRUB, Windows Boot Manager и др.) перед передачей управления
- Целостность ядра — контроль ядра Linux (vmlinuz) или ядра Windows, предотвращение подмены на этапе загрузки
- Начальная файловая система (initramfs) — проверка initramfs / initrd, а также параметров командной строки ядра
- Параметры загрузки — контроль параметров командной строки, передаваемых ядру, для предотвращения нештатных режимов запуска
- Поддержка Unified Kernel Image — прямая загрузка единого образа (UKI), сокращающая доверенную цепочку и упрощающая контроль
- Аудит событий — регистрация значимых событий безопасности на предзагрузочном этапе для последующего анализа
Aladdin LiveTSM помогает реализовать меры защиты до запуска ОС в системах с высокими требованиями
АСУ ТП
1-й класс защищённости
Автоматизированные системы управления технологическими процессами
Значимые объекты КИИ
1-я категория значимости
Критическая информационная инфраструктура
Решаемые задачи и сценарии применения
Aladdin LiveTSM помогает решить следующие задачи:
Защита рабочих станций с оператором
- Двухфакторная аутентификация до загрузки ОС — даже при краже ноутбука злоумышленник не сможет загрузить Live USB или сбросить пароль
- Актуально для администраторов, VIP-пользователей, удалённых сотрудников с доступом к критическим данным
Обеспечение доверенной загрузки серверов и шлюзов (без оператора)
- Автоматическая загрузка с контролем целостности — не требует присутствия человека
- Подходит для сетевых устройств, объектов КИИ, где локальный пользователь отсутствует
Защита терминальных устройств (ноутбуки, ПК)
- Внешний токен TSMX-C110 — идеален для устройств, где опечатывание корпуса невозможно
- Обязательное использование Secure Boot для максимальной защищённости
Аудит предзагрузочных инцидентов
- Регистрация всех событий (успешные и неудачные попытки загрузки) на аппаратном уровне
- Формирование доказательной базы для расследования инцидентов и прохождения аттестации
Где применяется Aladdin LiveTSM
Рабочие станции и ноутбуки
Предзагрузочная аутентификация, контроль загрузчика и назначенных объектов, блокировка альтернативного старта. Двухфакторная аутентификация до загрузки ОС: даже при краже ноутбука злоумышленник не загрузит Live USB и не сбросит пароль.
Серверы и ЦОД
Контроль загрузочной конфигурации, прямой запуск Linux или UKI, воспроизводимый сценарий старта без присутствия человека.
Межсетевые экраны и устройства
Встраиваемое исполнение, автоматическая загрузка, отсутствие модификации базовой прошивки. Доверенная загрузка по приказу № 44.
Банкоматы и терминалы
Блокировка нештатной ОС, контроль загрузочной конфигурации и аудит до запуска прикладной среды.
Промышленные АСУ ТП / КИИ
SCADA/HMI, шлюзы: выполнение приказа № 31.
Возможности
Два режима загрузки Linux
Режим совместимости. Aladdin LiveTSM проверяет штатный загрузчик и передаёт ему управление. Сохраняются привычные процедуры установки, обновления и восстановления ОС. Идеально для существующих инсталляций без изменений; для Windows сохраняется Windows Boot Manager.
Прямой запуск Linux (усиленный режим). Aladdin LiveTSM сам запускает ядро + параметры + initramfs либо UKI, минуя GRUB и shim. Сокращение доверенной цепочки и поверхности атаки, более однозначная и воспроизводимая конфигурация.
Предзагрузочная аутентификация
Идентификация пользователя до запуска ОС, в том числе двухфакторная: пароль + аппаратный токен JaCarta. Ограничение неуспешных попыток.
Защита от обхода
- Загрузка с внешнего носителя — Secure Boot не пропускает недоверенный EFI-компонент
- Другая Boot Entry — приоритет записи не делает загрузчик доверенным, подпись проверяется независимо
- Физическое отключение Aladdin LiveTSM — доверенная точка входа исчезает, защищённая штатная загрузка становится недоступной до административного восстановления
- Изменение контролируемого объекта — Aladdin LiveTSM обнаруживает несоответствие эталону и применяет защитную реакцию по политике
Аудит и журналирование
Регистрация всех значимых событий безопасности на предзагрузочном этапе — успешных и неудачных попыток загрузки, действий пользователей, изменений параметров. Формирование доказательной базы для расследования инцидентов и прохождения аттестации.
Управление и обслуживание
- Настройка политики, доверенных ключей и защиты настроек администратором
- Обновление BIOS не требует удаления кода Aladdin LiveTSM из прошивки, но требует проверки сохранности ключей и параметров
- Возможность выбора Linux или Windows в меню без вызова администратора — конфигурация задаётся один раз
- Журнал событий до загрузки ОС для расследований и подтверждения соблюдения регламентов
Характеристики
Три модели для разных задач
Каждая модель Aladdin LiveTSM представляет собой специализированное устройство, не требующее модификации прошивки.
TSMX-T110 — для технологического оборудования
Для оборудования без локального пользователя или безоператорных систем. Для оборудования, эксплуатируемого без локального пользователя — межсетевые экраны, банкоматы, специализированные системы. Обеспечивает автоматический предзагрузочный контроль. Не требует VGA-интерфейса.
Где применяется: МФЭ (межсетевые экраны), банкоматы, спецсистемы
Автозагрузка
Без локального пользователя
Без VGA
TSMX-E110 — для стационарных рабочих мест
Пользовательский предзагрузочный сценарий. Идентификация пользователя до запуска ОС.
Где применяется: рабочие станции и серверы в корпусе
Пользователь
Стационарное рабочее место
TSMX-C110 — для ноутбуков и мобильных рабочих мест
Внешний USB-токен для ноутбуков и настольных компьютеров. Может использоваться совместно со средствами защиты данных. Пользовательский сценарий для оборудования, где важна мобильность. Предзагрузочная идентификация пользователя.
Где применяется: ноутбуки, десктопы, мобильные сценарии
Пользователь
Мобильное рабочее место
Форм-факторы
- USB Type-A (внешнее исполнение) — подключение без внутренней установки
- M.2 2230 A+E (внутреннее исполнение) — для встраивания в оборудование. Важно: используется интерфейс USB 2.0, а не PCIe; требуется проверка электрической совместимости разъёма (USB_D+ / USB_D− на контактах 3 и 5)
- Конструктив JaCarta XL — для T110 и E110; C110 — только внешний USB-A
Совместимость
Операционные системы
Российские Linux: Astra Linux Special Edition (1.8), РЕД ОС 8, Альт 8 СП, РОСА «Хром»
Windows: Windows 10, Windows 11
Зарубежные Linux: Debian 10 / 11
Специализированные платформы: Check Point Gaia OS
Требования к платформе
- x86-64 и UEFI
- Secure Boot и режим Custom (пользовательские ключи)
- Загрузка только в режиме UEFI (Legacy/CSM отключён)
- GPT и раздел EFI (ESP)
- Защита UEFI Setup паролем администратора
- Подходящий USB или M.2 Socket 1 Key E с USB 2.0
Интеграция с российскими решениями
- JaCarta — штатная интеграция токенов для двухфакторной аутентификации
- СКЗИ и СЗИ российских вендоров — совместимость на уровне ОС после загрузки подтверждается в рамках пилота
- Системы документооборота и PKI — работа через стандартные интерфейсы после загрузки ОС
Среды виртуализации
Планируется поддержка гостевой загрузки на VMware ESXi, KVM, Hyper-V при передаче USB-контроллера. Для точного подтверждения совместимости с вашей средой запросите пилотный проект.
Сертификация
Aladdin LiveTSM разработан в соответствии с требованиями ФСТЭК России к средствам доверенной загрузки.
- Профиль защиты: ИТ.СДЗ.ПР4.ПЗ; схема — серийное производство
- В реестре СЗИ ФСТЭК России (№ 5124)
- Уровень платы расширения: 4-й класс защиты, 4-й уровень доверия
- Применимость: ГИС, ИСПДн, АСУ ТП, КИИ 1-го уровня/класса/категории